
在 eSIM 逐渐普及的今天,很多漫游数据 App(如 RedTeaGO、Giffgaff 等)为了提升用户体验,通常会直接调用系统的 eUICC API 进行“无感安装”。这种“傻瓜式”操作对普通用户很友好,但对我们这些喜欢“折腾”的极客来说,却是个大麻烦:
如果我想把在这个手机上买的流量包,用在另一台手机、5G CPE 路由器,或者智能手表上怎么办?
官方 App 往往不直接提供二维码或 LPA 激活码字符串,一旦你点了下载,它就试图往当前手机的芯片里写数据。今天就给大家分享一个“曲线救国”的方法,利用 Hook 技术拦截系统 API 调用,把隐藏的激活码“抓”出来。
最重要的是:本教程不需要你的手机获取 Root 权限。
🛠️ 准备工作:工具箱
我们需要用到三个开源神器。为了安全起见,建议大家直接从 GitHub 原作者的 Release 页面下载:
- Shizuku:用于在无 Root 环境下调用系统级 API。
- LSPatch:免 Root 的 Xposed 框架分支,用于将模块注入到 App 中。
- HookEuicc:这是核心模块,专门用来拦截 eUICC 接口并吐出激活码。
🚀 实战教程:以 RedTeaGO(红茶移动)为例
整个过程其实就是通过 LSPatch,把 HookEuicc 这个“探针”植入到目标 App 里,然后让 Shizuku 帮忙打通权限。
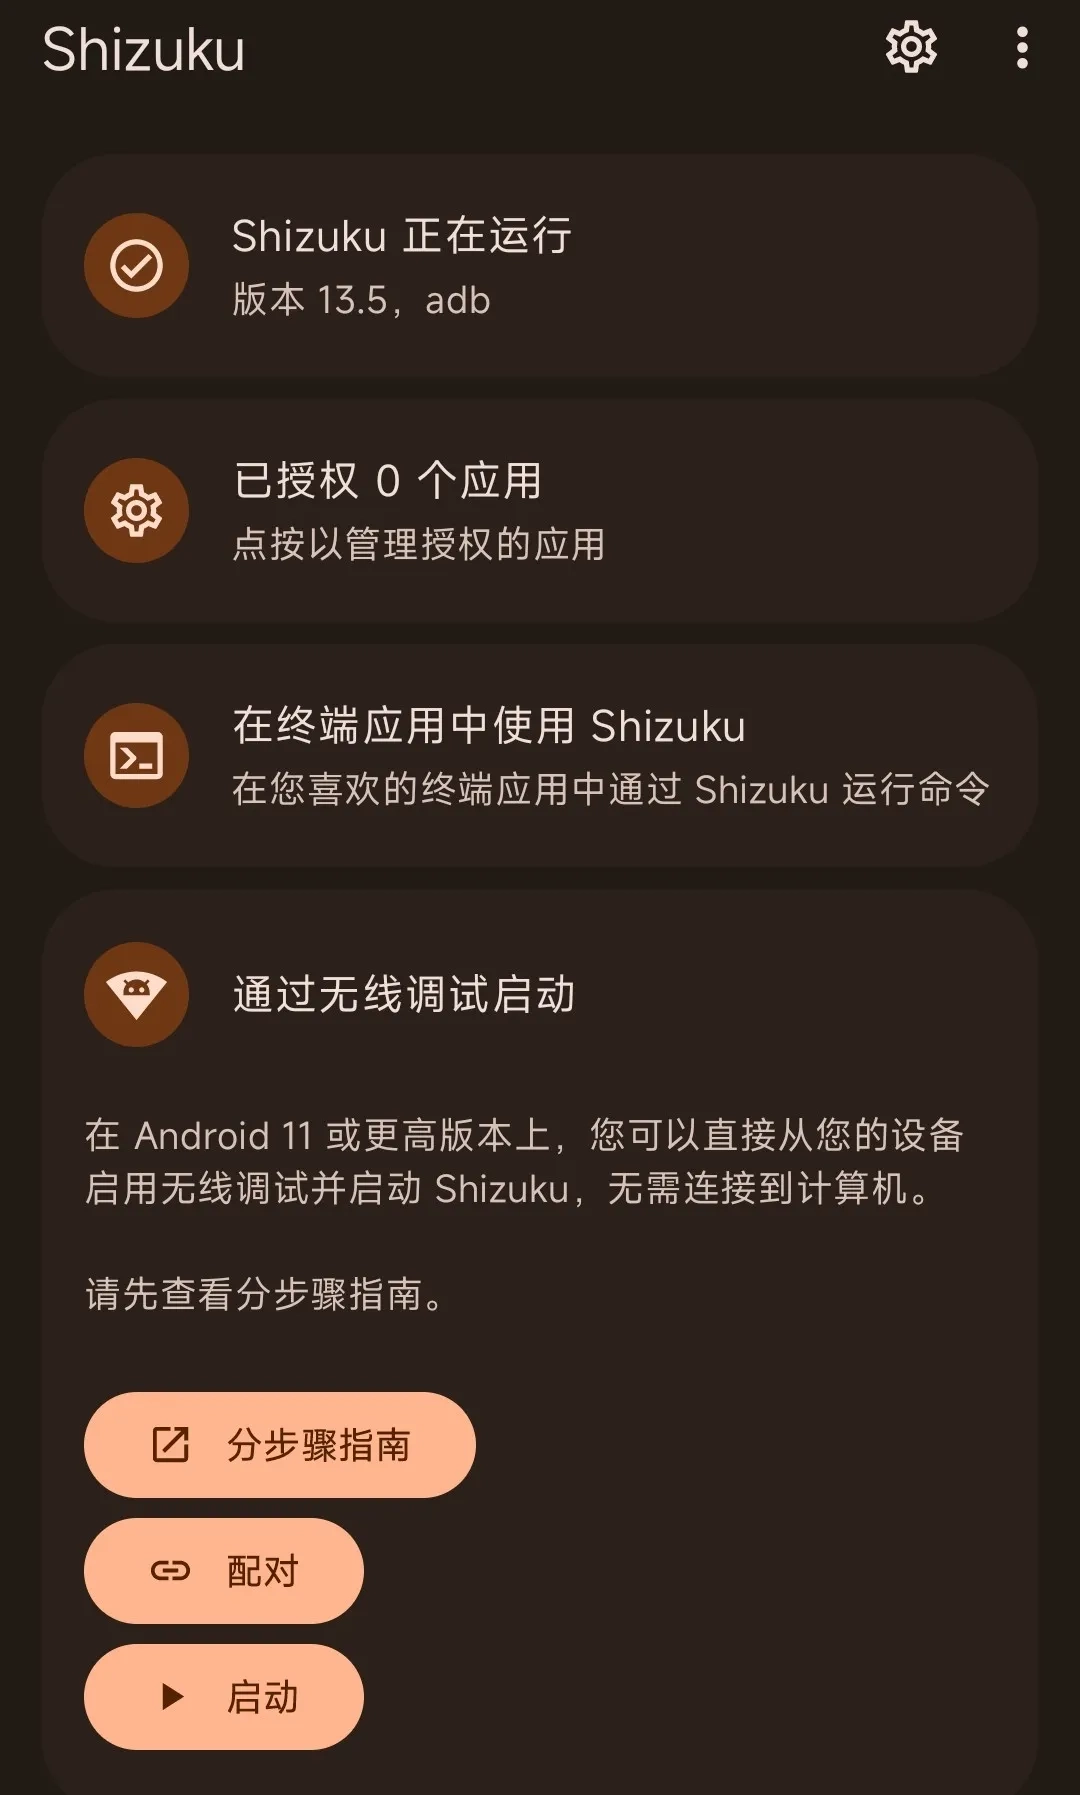
第一步:启动 Shizuku 服务
安装好 Shizuku 后,我们需要启动它。
- 如果你是 Android 11 及以上系统:恭喜你,直接连接 WiFi,在“开发者选项”中打开“无线调试”,然后在 Shizuku 内通过无线调试启动即可。非常丝滑。
- 如果你是旧版本系统:可能需要连接电脑通过 ADB 指令启动。
新手提示:具体的 Shizuku 启动保姆级教程,可以参考官方文档。
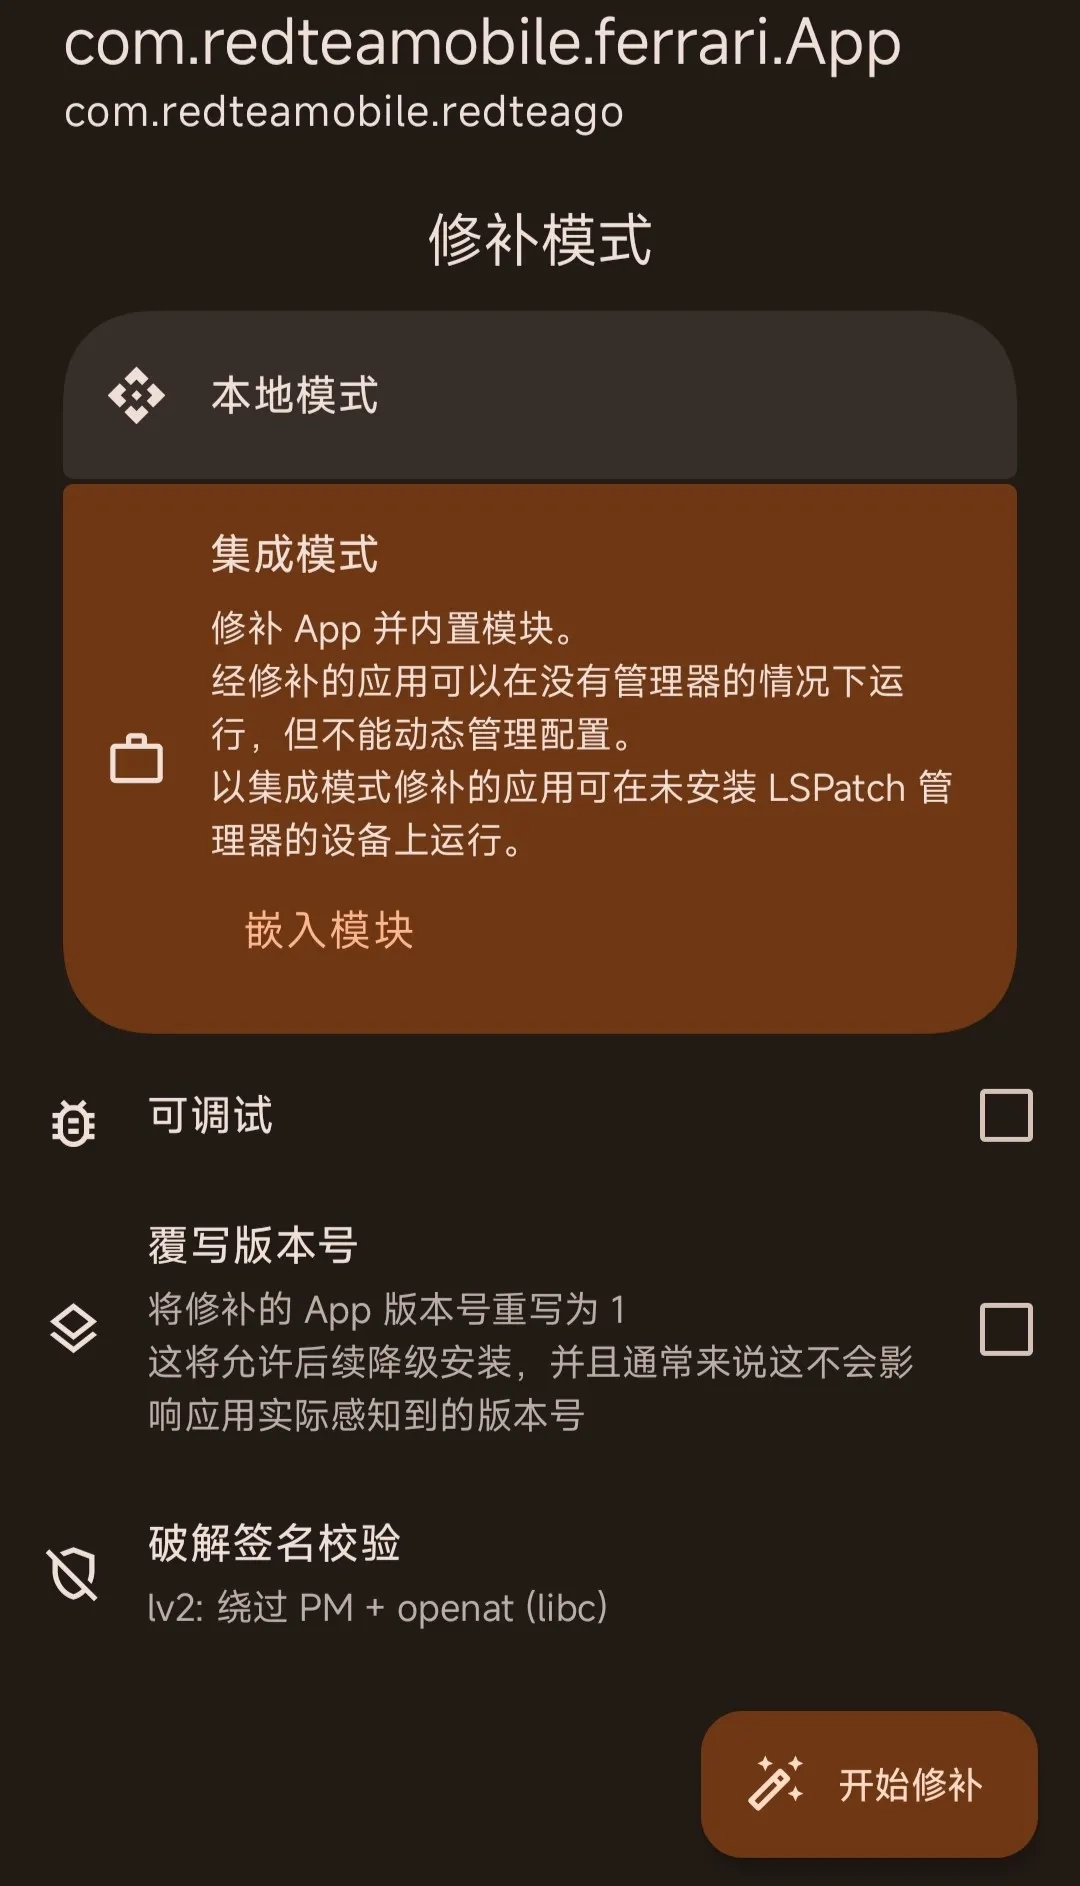
第二步:配置 LSPatch
- 安装并打开 LSPatch。
- 进入管理界面,它会提示需要 Shizuku 权限,点击允许。这是为了让 LSPatch 能正常工作。
第三步:修补目标 App(注入灵魂)
这一步是关键。我们需要把 RedTeaGO 变成一个“被监控”的版本。
修补完成后,LSPatch 会生成一个新的 APK 文件。你需要卸载手机上原版的 RedTeaGO,然后安装这个刚刚生成的“修改版”。
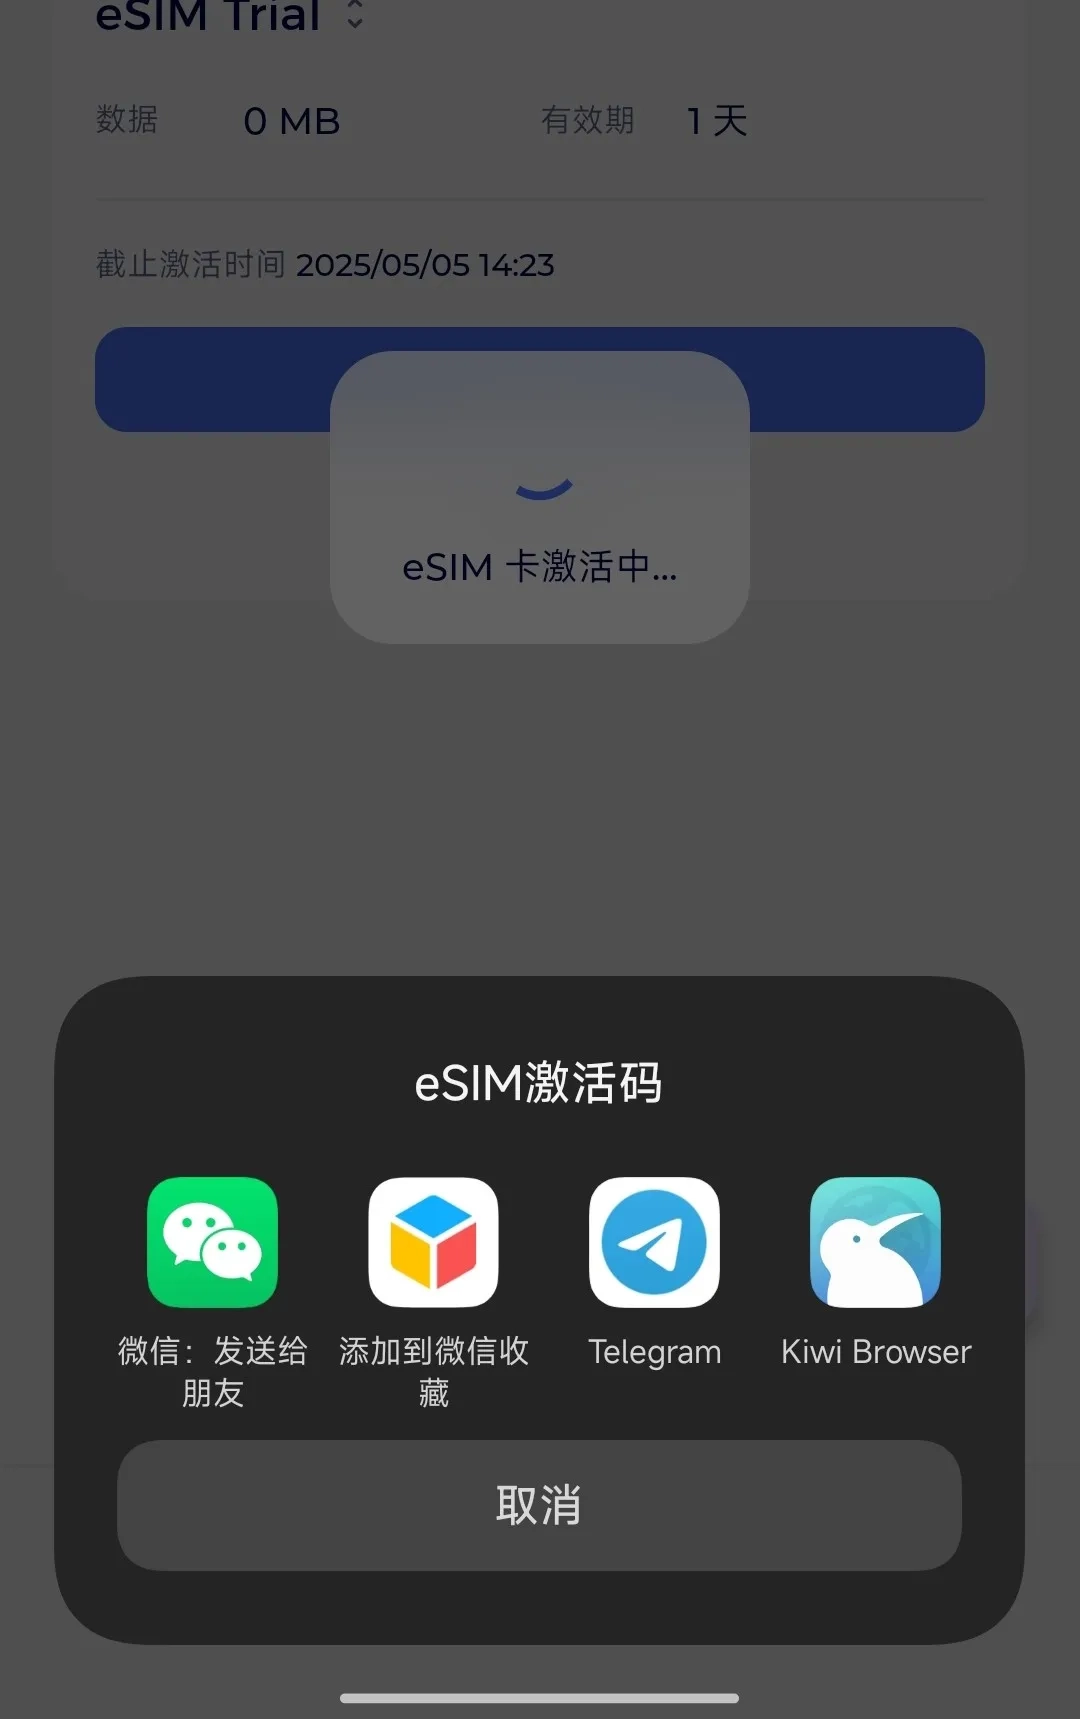
第四步:见证奇迹
- 打开这个修补后的 RedTeaGO,登录你的账号。
- 像往常一样购买数据包,或者去“我的订单”里点击安装/启用 eSIM。
- 重点来了:当 App 试图调用系统 API 进行写入时,HookEuicc 会拦截这个请求,并直接弹出一个对话框!
- 对话框中会清晰地列出 LPA 激活码。
- 你可以选择“复制”,或者根据弹窗提示选择任意输出渠道。
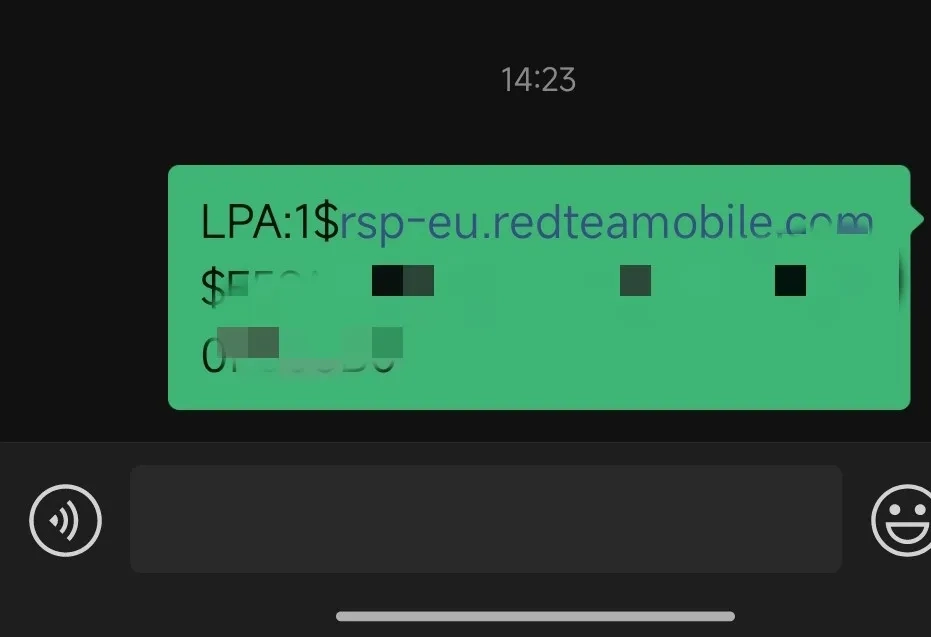
拿到这个形如 LPA:1$sm-v4-004-a-gtm.pr.go-esim.com$...... 的字符串后,你就可以随心所欲了:生成二维码扫进 iPhone,或者手动输入到 5G CPE 路由器里。
这个方法的原理非常巧妙,它适用于绝大多数直接调用系统 eUICC API 却不给二维码的程序(包括但不限于 RedTeaGO, Giffgaff 等)。通过 HookEuicc 模块,我们将“黑盒”变成了“白盒”,拿回了设备使用的选择权。
仅作技术分享,方案来源于开源社区,各位大佬勿喷。希望这个小技巧能帮到有跨设备使用 eSIM 需求的朋友!



暂无评论内容